¿Qué necesita una pyme para estar preparada cuando su web falla?
Cómo preparar la web de tu pyme ante caídas, ataques o errores: backups probados, monitorización, plan de contingencia y recuperación, explicado sin jerga.
Tu web puede funcionar perfectamente hoy y mañana dejar de hacerlo. Puede pasar por una actualización que rompe algo, un plugin con una vulnerabilidad, un fallo del hosting, una contraseña filtrada o un error humano, que es más común de lo que parece.
La pregunta útil no es si algo va a fallar en algún momento. Es cuánto vas a tardar en recuperarte cuando falle y cuánta información vas a perder por el camino.
En este artículo te cuento qué necesita una pyme para estar preparada, sin vender humo y sin montar una infraestructura de banco para una web que no la necesita.
Seguridad no significa "que nunca pase nada"
Ninguna tecnología está libre de vulnerabilidades. Ni WordPress, ni una web a medida en React o Next.js, ni una plataforma SaaS, ni el hosting más caro del mercado. Cada una tiene riesgos distintos: en WordPress suelen venir de plugins y temas desactualizados; en un desarrollo a medida, de dependencias y de configuraciones; en un SaaS, de que dependes por completo de un tercero.
Por eso la seguridad no consiste solo en evitar ataques. Consiste en cuatro cosas a la vez:
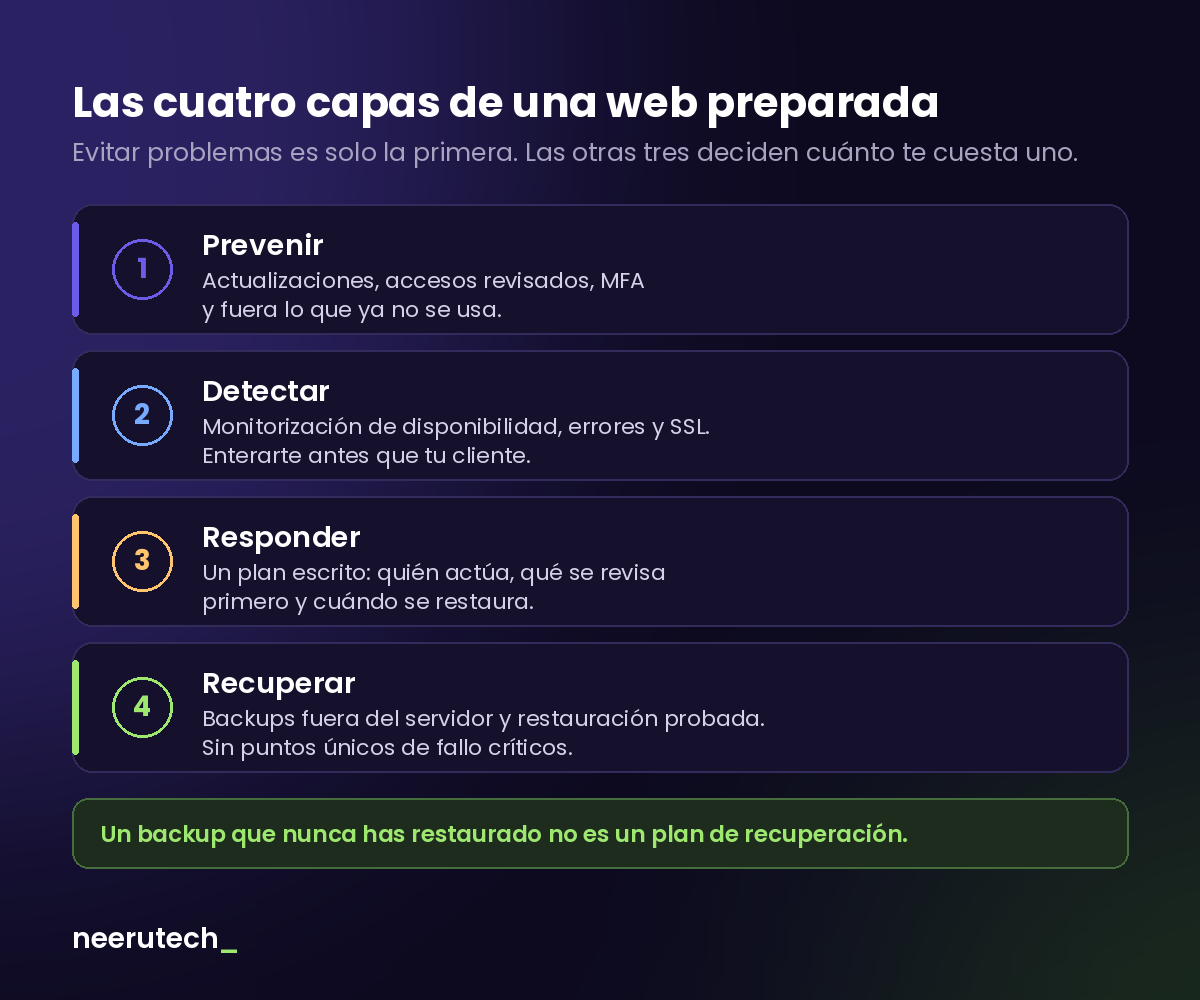
La mayoría de las webs de pymes que vemos tienen algo de la primera capa (actualizaciones, más o menos al día) y casi nada de las otras tres. Y son justamente las otras tres las que deciden si un incidente se queda en un susto o te cuesta una semana de ventas.
1. Mantener sistemas y accesos bajo control
Es la capa más conocida, pero suele hacerse a medias. Lo básico:
- Actualizaciones del CMS, plugins, temas o dependencias, aplicadas con criterio. Actualizar a ciegas en producción también es un riesgo.
- Usuarios antiguos fuera. Ese exempleado, la agencia anterior o el freelance de hace dos años no deberían seguir teniendo acceso de administrador.
- Permisos mínimos. Quien solo sube productos no necesita ser administrador.
- Contraseñas únicas y verificación en dos pasos (MFA) en el panel de la web, el hosting, el dominio y el correo.
- Eliminar lo que ya no se usa: plugins desactivados, instalaciones de prueba olvidadas, subdominios antiguos. Todo lo que existe se puede atacar, aunque nadie lo use.
2. Tener backups no es suficiente
Casi todo el mundo cree que tiene copias de seguridad. Menos gente sabe dónde están, cada cuánto se hacen y si funcionan de verdad.
Un backup que nunca has probado a restaurar no es un plan de recuperación. Es una esperanza.
Lo que hay que revisar:
- Frecuencia. Una web que cambia poco puede ir bien con copias diarias. Una tienda con pedidos constantes necesita copias más frecuentes de la base de datos.
- Ubicación. Si la copia está en el mismo servidor que la web y el servidor cae o se compromete, pierdes las dos cosas. Al menos una copia tiene que estar fuera.
- Retención. Si un problema tarda dos semanas en detectarse (pasa con algunas infecciones), una copia de ayer no te sirve: ya está contaminada. Conviene guardar varias versiones hacia atrás.
- Restauración probada. De vez en cuando, restaurar una copia en un entorno de pruebas y comprobar que la web arranca completa, con su base de datos y sus archivos.
3. Saber qué hacer cuando ocurre un incidente
Cuando la web cae, el peor momento para decidir qué hacer es ese mismo momento. Un plan de contingencia no tiene que ser un documento de 40 páginas. Basta con tener claras estas respuestas:
- ¿Quién responde? Un nombre, no "el informático".
- ¿Qué se revisa primero? Hosting, dominio y DNS, certificado SSL, últimos cambios realizados.
- ¿Cómo se pone la web en modo seguro? Una página de mantenimiento mientras se investiga es mejor que una web rota o, peor, una web que sigue sirviendo algo comprometido.
- ¿Cuándo se restaura y desde qué copia? Restaurar sin saber qué pasó puede devolverte al mismo problema.
- ¿A quién se avisa? Equipo interno, y si hay datos de clientes implicados, las obligaciones de protección de datos entran en juego.
4. Monitorización: enterarte antes que tu cliente
Si el primero en avisarte de que tu web no funciona es un cliente, ya llegaste tarde.
Una monitorización básica vigila:
- Disponibilidad (uptime): si la web responde, cada pocos minutos.
- Errores del servidor: caídas parciales, páginas que devuelven error.
- Certificado SSL: que no caduque sin que nadie se dé cuenta.
- Espacio en disco y recursos: un disco lleno tumba una web igual que un ataque.
- Servicios críticos: formularios, pasarela de pago, envío de correos. Una web puede "estar arriba" y no estar vendiendo.
No hace falta nada sofisticado para empezar. Lo importante es que las alertas le lleguen a alguien que las va a atender.
5. Reducir puntos únicos de fallo
Aquí entra la redundancia, y conviene ser honestos: no todas las pymes necesitan infraestructura duplicada. Pagar por servidores en espejo para una web corporativa de cinco páginas no tiene sentido.
Lo que sí merece la pena revisar es dónde depende todo de una sola cosa:
- Dominio y DNS: ¿a nombre de quién está el dominio? ¿Quién tiene acceso al registrador? Perder el control del dominio es de los problemas más difíciles de resolver.
- Hosting: si el proveedor cae, ¿podrías levantar la web en otro sitio con tus copias?
- Base de datos y archivos: ¿hay copias fuera del proveedor principal?
- Proveedores críticos: pasarela de pago, servicio de correo, CRM. ¿Qué pasa si uno de ellos falla?
La redundancia debe ser proporcional al impacto de una caída. Y eso nos lleva a la pregunta más importante del artículo.
¿Cuánto tiempo puede permitirse estar caída tu web?
Hay dos preguntas que conviene responder antes de que pase algo, no durante:
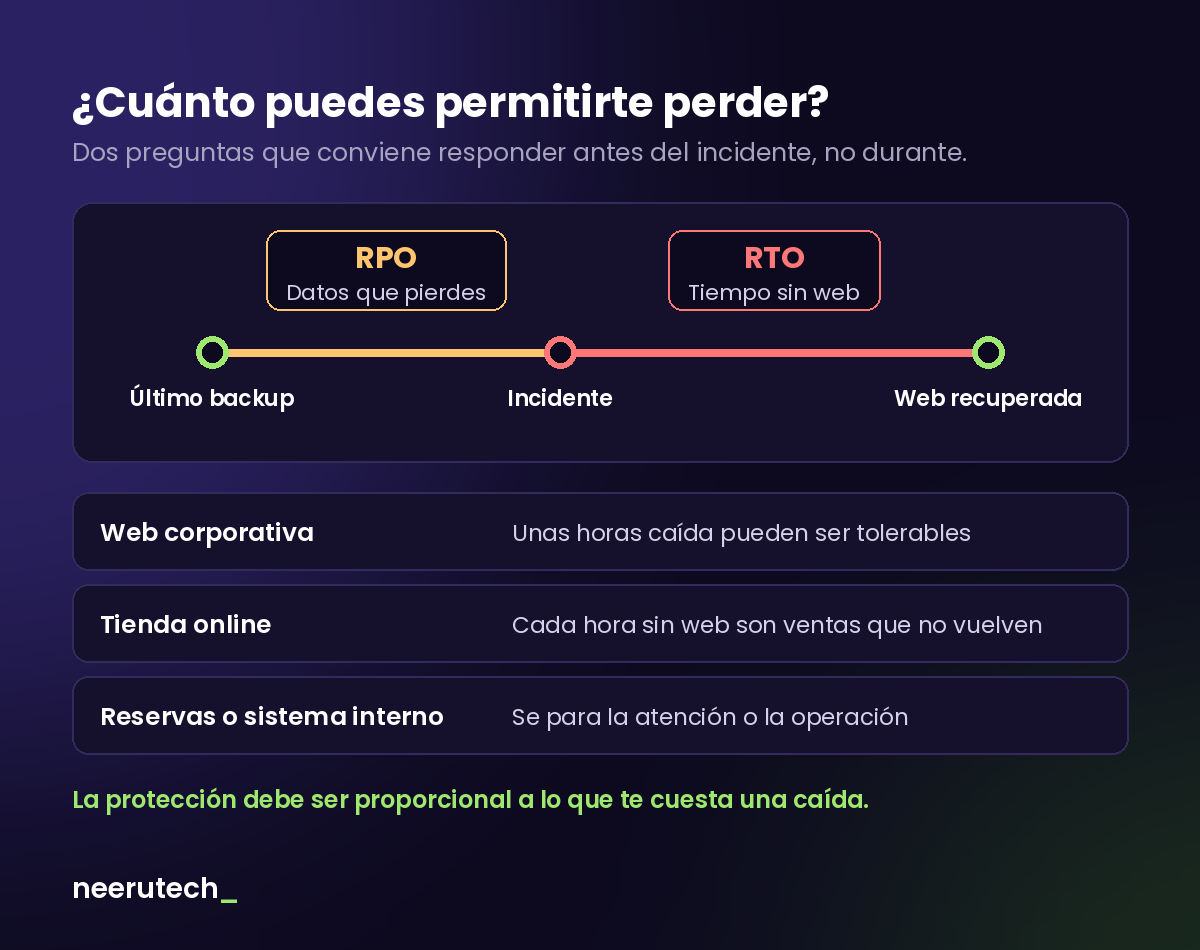
- ¿Cuántos datos puedes permitirte perder? Si tu último backup es de anoche y la web cae a las seis de la tarde, todo lo que pasó durante el día (pedidos, formularios, reservas) puede perderse. En el mundo técnico esto se llama RPO.
- ¿Cuánto tiempo puedes estar sin web? Desde que ocurre el incidente hasta que la web vuelve a funcionar. Esto se llama RTO.
No hay una respuesta universal, depende del negocio:
| Tipo de web | Qué significa una caída | Nivel de preparación razonable |
|---|---|---|
| Web corporativa | Unas horas pueden ser tolerables | Copias diarias externas, monitorización básica, plan sencillo |
| Tienda online | Cada hora son ventas que no vuelven | Copias frecuentes de la base de datos, alertas inmediatas, restauración ensayada |
| Reservas o sistema interno | Se para la atención o la operación | Lo anterior, más revisar dependencias críticas y alternativas |
Responder estas dos preguntas te dice cuánto tiene sentido invertir en protección. Ni más ni menos.
Checklist básico para una pyme
Si solo te vas a quedar con una parte del artículo, que sea esta:
- ✅ Backups automáticos, con al menos una copia fuera del servidor
- ✅ Restauración probada en los últimos meses
- ✅ CMS, plugins y dependencias actualizados con criterio
- ✅ Verificación en dos pasos en web, hosting, dominio y correo
- ✅ Accesos revisados: sin usuarios antiguos ni permisos de más
- ✅ Monitorización de disponibilidad y SSL con alertas que alguien atiende
- ✅ Un responsable definido para incidentes
- ✅ Un plan de recuperación, aunque sea de una página
- ✅ Dominio y hosting bajo control de la empresa, no de un tercero
- ✅ Documentación mínima: dónde está todo y cómo se accede
Conclusión
La seguridad no consiste en garantizar que nunca habrá un problema. Consiste en reducir la probabilidad de que ocurra y estar preparado para responder cuando ocurra.
Una web no es un proyecto que se entrega y se olvida. Para muchas pymes es un canal de ventas, una herramienta de trabajo y el primer punto de contacto con sus clientes. Tratarla así es lo que marca la diferencia entre un susto y un problema serio.
Si quieres profundizar, te puede interesar qué incluye un buen servicio de mantenimiento web o nuestra comparativa entre WordPress y desarrollo a medida, donde hablamos de los riesgos de cada opción.
Preguntas frecuentes
¿WordPress es menos seguro que una web a medida? No necesariamente. WordPress es más atacado porque es el CMS más usado, y muchos problemas vienen de plugins desactualizados. Una web a medida tiene otros riesgos: dependencias sin revisar o configuraciones mal hechas. Lo que decide la seguridad es cómo se mantiene, no la tecnología.
¿Mi hosting ya hace copias de seguridad, no es suficiente? Puede que no. Revisa dónde se guardan (si están en el mismo proveedor y el proveedor falla, las pierdes), cuántos días se conservan y si has probado alguna vez a restaurarlas.
¿Cada cuánto debería probar a restaurar un backup? No hay una regla fija, pero hacerlo al menos un par de veces al año, y siempre después de cambios importantes en la web, ya te pone por delante de la mayoría.
¿Necesito un servidor redundante? Solo si una caída te cuesta lo suficiente para justificarlo. Para la mayoría de las pymes es más rentable tener buenas copias externas, monitorización y una restauración ensayada.
¿Sabes cuánto tardarías en recuperar tu web si mañana dejara de funcionar?
En Neerutech podemos revisar contigo backups, accesos, actualizaciones, monitorización y puntos críticos, para que sepas qué riesgos tienes hoy y qué merece la pena mejorar. Conoce cómo trabajamos.
¿Y tú? ¿Alguna vez se te cayó la web y descubriste que el backup no servía?
Artículos relacionados
 Destacado
Cuándo dejar Excel: las señales de que tu negocio necesita otra cosa
Las señales de que tu negocio superó la hoja de cálculo, los tres escalones antes de encargar software a medida y cómo hacer el cambio sin romper nada.
 Destacado
Cuánto cuesta una web para una pyme en España
Rangos orientativos de precio para una web de pyme en España, qué factores mueven el presupuesto, qué suele estar incluido y cuánto cuesta mantenerla al mes.
 Destacado
WordPress o desarrollo a medida: cuál le conviene a tu negocio
Comparativa honesta entre WordPress y desarrollo a medida: autogestión, portabilidad, coste total y cuándo conviene cada opción a una pyme.